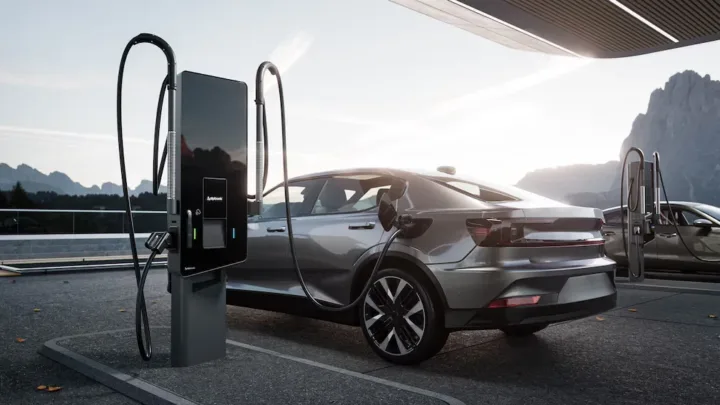
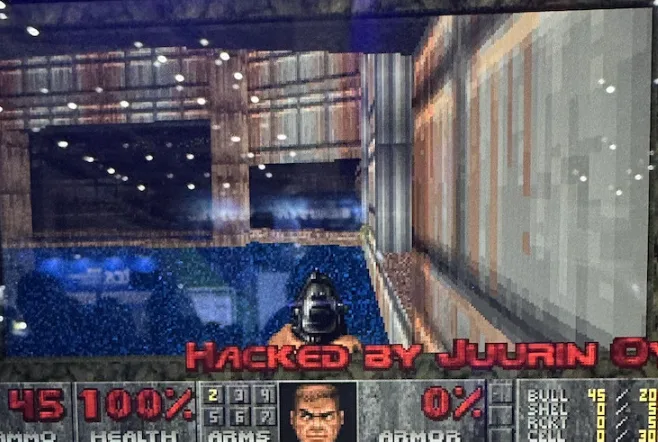
Хакери са разбили софтуера на бързозарядна станция за електрoмобили Alpitronic – и след това са инсталирали играта Doom на нея. Какво ще направи производителят, за да се справи с проблема?
Чакате на зарядна станция и ви доскучава? Защо да не убиете времето, като поиграете компютърна игра от дисплея на станцията? Хакерската група Juurin Oy е направила атака, която дава възможност точно за това!
Финландците са разбили софтуера на бързозарядна станция HYC50 от европейския лидер на пазара Alpitronic, който доставя устройствата например на европейската мрежа за зареждане Ionity. Щом получават достъп до станцията, хакерите са пуснали образа на легендарния стрелец от Doom на екрана й.
Хакерите получават награда за успешната атака
Проникването е осъществено в рамките на състезанието Pwn2Own Automotive 2026, което организацията за IT сигурност Zero Day Initiative проведе наскоро в Токио. За успешното хакване на софтуера хакерите са получили награда в размер на 20.000 долара.
Хората от Alpitronic не са били изненадани от атаката. Германският производител умишлено предоставя своята зарядна станция за състезанието. „Целта на нашето участие беше да идентифицираме потенциални уязвимости на ранен етап и да се поучим от тях, преди някой да ги е използвал на практика“, заявиха от компанията пред AUTO BILD в отговор на запитване.
Производителят на зарядни станции не крие информацията за пропуските в сигурността: „По време на състезанието имаше няколко успешни атаки срещу нашата зарядна станция.“ Alpitronic обаче подчертава, че финландските софтуерни гурута са имали шанса да „ударят“ само при специфични условия на работа – при това докато се извършва актуализация на софтуера.
Освен това конкретният пропуск в сигурността бил обвързан с няколко условия – сред които физически достъп както до зарядната станция, така и до уеб интерфейса. „Тези условия значително ограничават възможностите за проникването в софтуера при реални условия.“
Могат ли хакерите да крадат ток?
Но дали IT атаката е позволила зареждане без пари? „Да, имахме пълен контрол над устройството. Можехме да използваме каналите и за да инсталираме зловреден софтуер на свързани за зареждане електромобил“, казва Аапо Оксман, експерт по киберсигурност и ръководител на групата Juurin Oy, в отговор на запитване от AUTO BILD. Софтуерните експерти на Alpitronic сега работят по отстраняването на уязвимостта.
Всички хакери, взели участие в съревнованието, са подписали споразумение да не разкриват информация от събитието, за да предотвратят публичното разпространение на подробности около пропуските в сигурността. Състезанието е част от дългогодишното сътрудничество между индустрията и експертите по софтуерна сигурност и неговата цел е тестване и защита на софтуера.
Подобни пропуски в сигурността не са необичайни: Оксман разкрива, че миналата година неговата група открила подобна уязвимост ори шведския производител Kempower. Други доставчици също са претърпявали неуспехи на състезанието в Токио: Maxi Charger на китайския производител Autel беше хакната. „Подобни резултати бяха установени за всяко зарядно устройство в състезанието“, казва Оксман.
Неговото заключение: „Имаше уязвимости в комуникацията в рамките на Интернет на нещата, който е сравнително нов за електрическите автомобили и зарядните станции – и поради тази причина, за съжаление, все още не е достатъчно сигурен.“ Според експерта хакването на подобна технология е сравнително лесно. Оксман допълва: „Производителите, които не участват в подобни събития, има за какво да се притесняват.“
Alpitronic гледа позитивно на пробива в софтуера
Alpitronic, от своя страна, си взема необходимите изводи – и вдаи положително заключение: „Посредством участието в това състезание, ние активно допринасяме за откриване на рисковете още на ранен етап и допринасяме за създаването на защитни мерки за цялата инфраструктура за мобилност.“ Все още се планират специфични мерки за противодействие.
С други думи: Doom на зарядната станция вероятно – и за съжаление – няма да може да бъде поръчан като екстра за станциите.